octubre 6, 2026
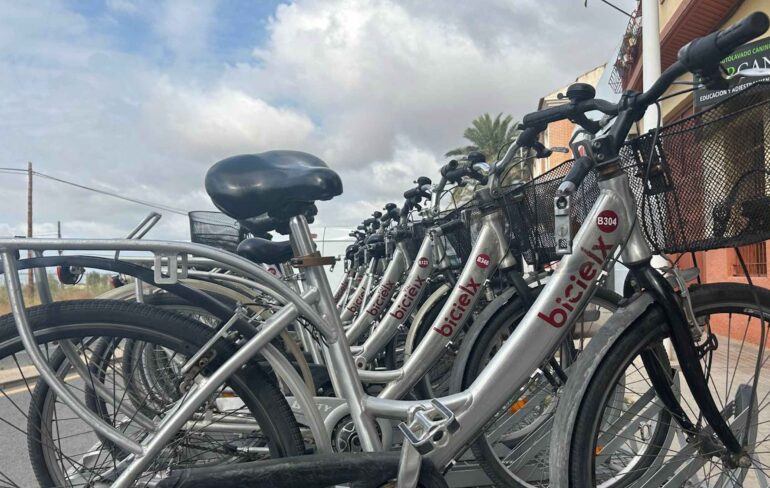
PIMESA informa a las personas usuarias de BiciElx del ciberataque sufrido el 3 de septiembre
A.S./J.M. Desde la empresa municipal PIMESA se informaba ayer del ataque informático sufrido por el servicio BiciElx el pasado 3 de septiembre.
Las personas usuarias del servicio han recibido hoy, por correo electrónico, un comunicado de PIMESA para informar del ciberataque.
En el comunicado se indica que el incidente fue detectado por los servicios técnicos de PIMESA el pasado 3 de septiembre y “consistió en un acceso no autorizado a la citada plataforma, aunque el funcionamiento del servicio de BiciElx no se vio afectado en ningún momento”.
Se añade que la “ofensiva contra BiciElx combinó comprobaciones manuales con procesos automatizados mediante un agente de Inteligencia Artificial (IA) capaz de ir adaptando sus acciones en función de los resultados obtenidos. El atacante explotó una vulnerabilidad de la plataforma para conseguir la obtención indebida de credenciales”.
—PUBLICIDAD— Pulsa en el banner para más información
Se especifica que “los datos potencialmente expuestos de algunas personas usuarias de BiciElx serían: número DNI, nombre y apellidos, dirección postal, teléfonos, email”.
Se da cuenta también de las medidas adoptadas: “se han activado los procedimientos internos de gestión de incidentes y que el suceso ha sido notificado a la Agencia Española de Protección de Datos (AEPD), al Centro Criptológico Nacional (CCN-CERT) y al Centro de Seguridad TIC de la Comunidad Valenciana (CSIRT-CV), además de ser denunciado a las autoridades competentes”.
Igualmente, se informa de las medidas correctivas adoptadas:
- En el momento que se detuvo el ataque se procedió a corregir la vulnerabilidad en el código que permitió la intrusión.
- Se han endurecido las restricciones de acceso en el cortafuegos de la aplicación.
- PIMESA está trabajando en la implementación del doble factor de autenticación. En breve se enviará una nueva comunicación con la fecha de puesta en marcha de la medida.
- Las consecuencias derivadas de esta brecha podrían manifestarse en la posibilidad de que la información expuesta haya podido ser sido accesible para terceras personas no autorizadas, incluidas aquellas que pudieran intentar hacer un uso indebido de dicha información.
—PUBLICIDAD— Pulsa en el banner para escuchar versionradio.fm
Y para prevenir una posible suplantación de identidad, se hacen recomendaciones en materia de seguridad:
- Cambiar las contraseñas de forma regular y utilizar combinaciones seguras. Se aconseja atención a cualquier actividad inusual en la cuenta o comunicaciones. Y si se recibe un correo electrónico que parece inusual o sospechoso, no hacer clic en ningún enlace.
- Verificar siempre la dirección del remitente y la autenticidad del mensaje antes de interactuar con él.
- No compartir información confidencial por medios no seguros (teléfono, correo electrónico, mensajería instantánea tipo WhatsApp).
- Asegurar que la información viaje cifrada (es necesario que la URL o la barra de dirección del navegador comience con “https”). Esto indica que tiene una conexión segura.
Noticia relacionada:
Comentarios de las entradas (0)